群里那张 DeepSeek 截图,我扒到底了
先给结论,省得你往下翻:这张图里说的"DeepSeek 要剥离模型的安全能力",事儿是真的,但话传歪了。不是模型变不安全了,恰恰相反,是它要被上锁。
昨天这张截图在好几个群里转,转到我这儿的时候,配的文案已经是"国产大模型要废了""天才渗透工程师陨落"。我花了几个小时把能扒的都扒了一遍,包括官网前端代码、Kimi 的官方博客、国外三家的公告、还有九月份那份治理框架。结论比截图本身有意思得多。
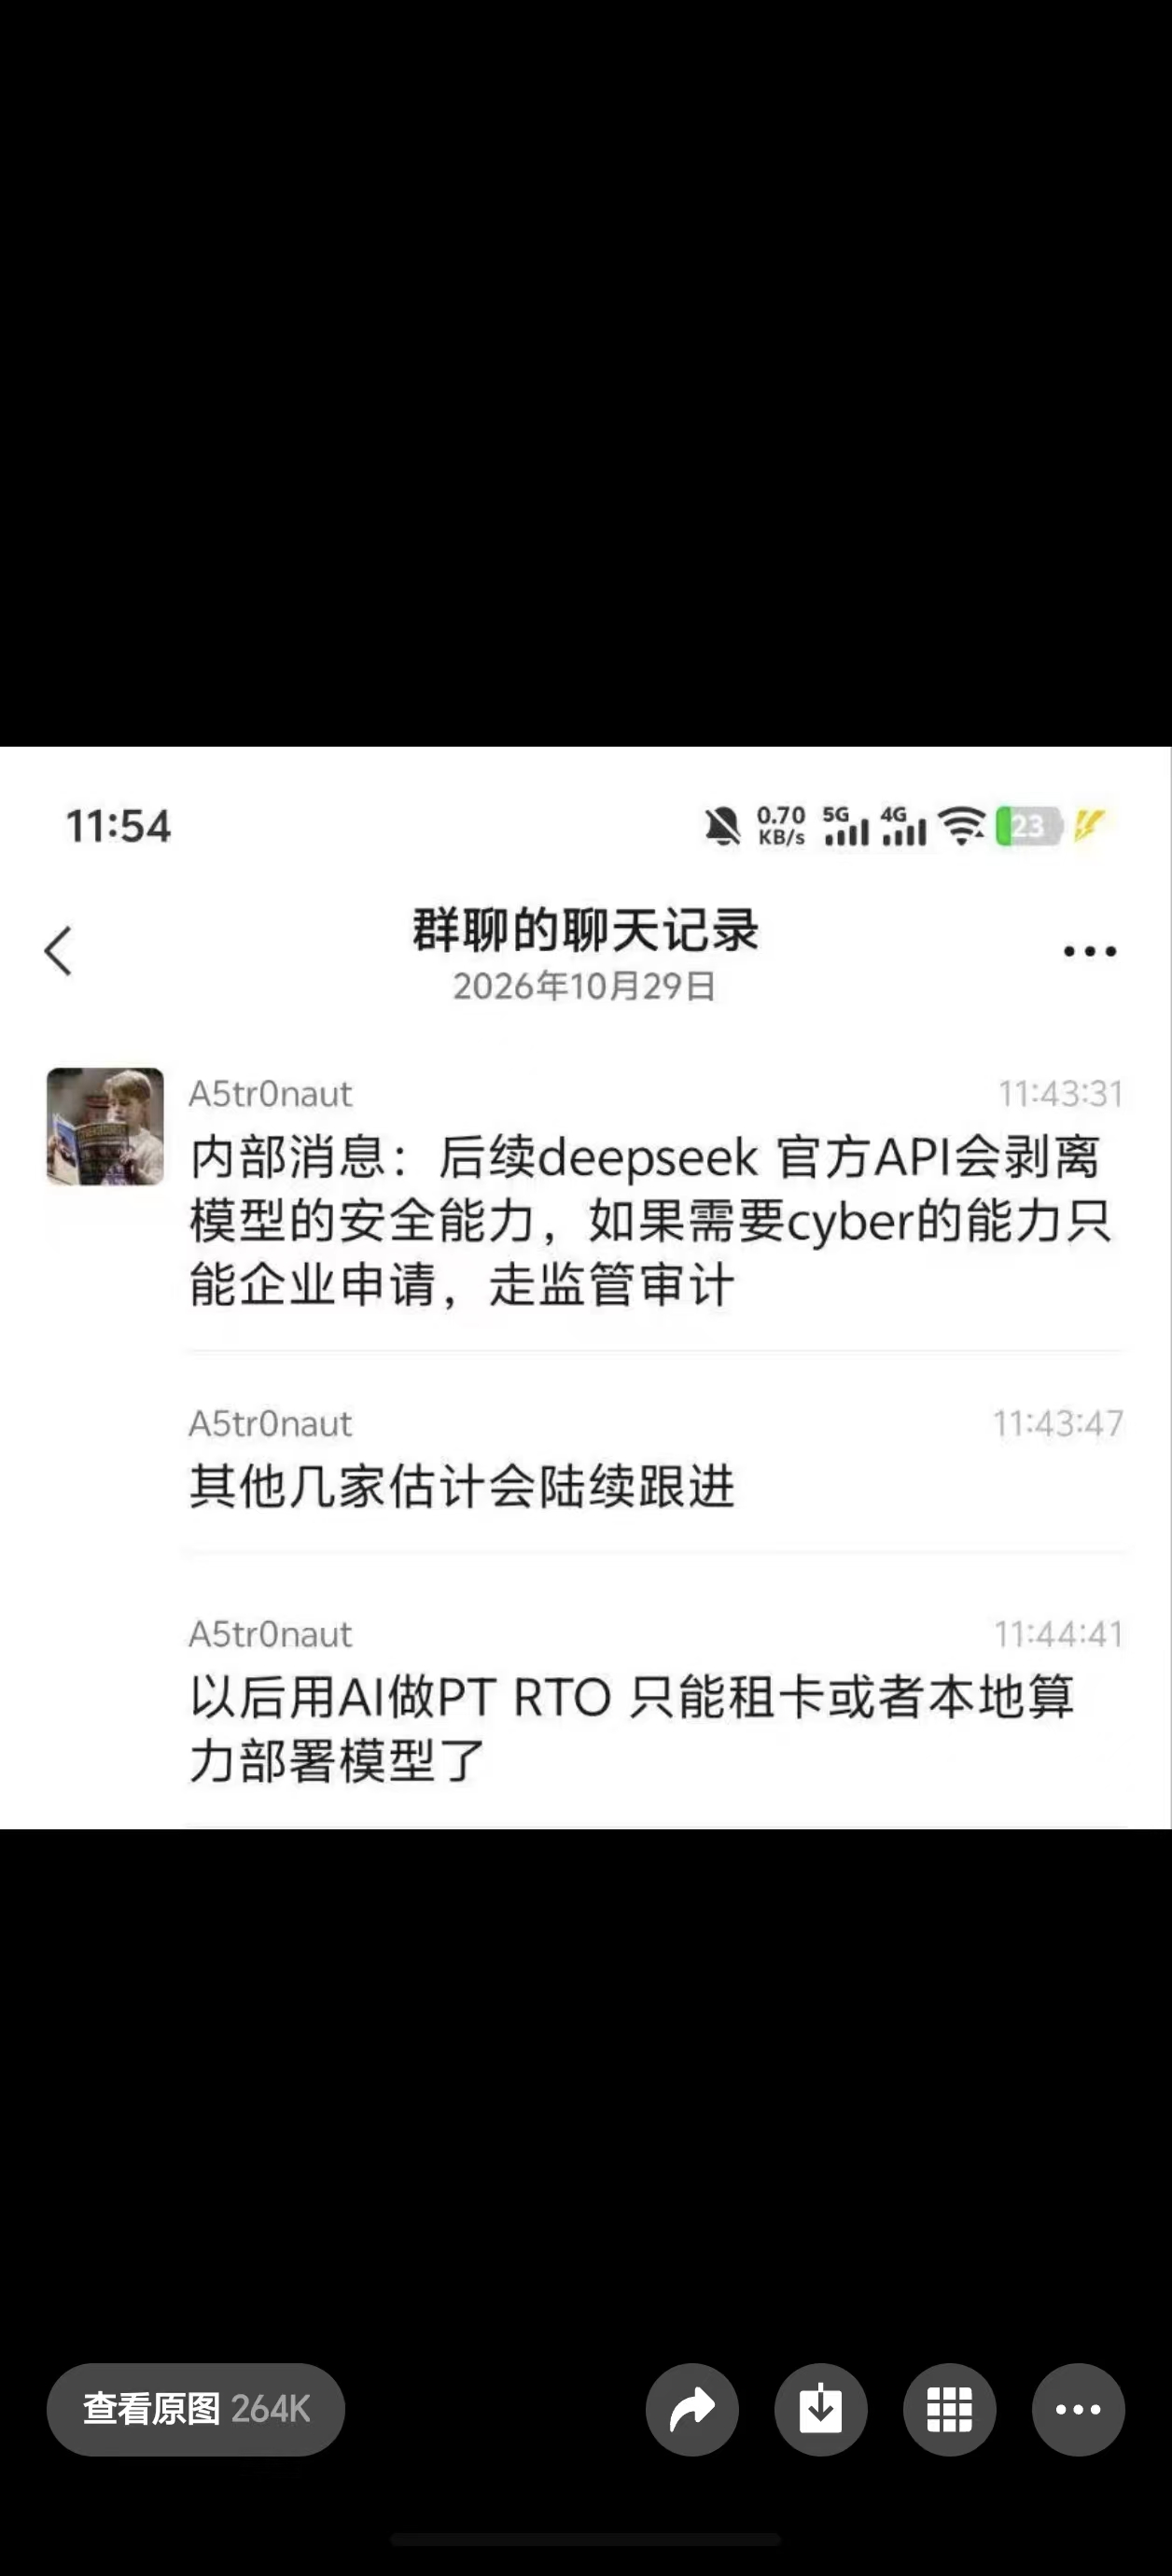
图片在这儿,你可以先自己看一眼原话。
一、"剥离安全能力"这五个字,把意思拧了一圈
这句话最大的问题,是"安全能力"这四个字在中文里有两个完全相反的意思。
在大众语境里,"安全能力"指的是安全防护——模型会不会拒绝你、会不会守住底线。所以"剥离安全能力"听起来就像"把刹车拆了,让它随便说"。
但在安全圈的语境里,"安全能力"指的是网络安全攻防能力——会不会挖洞、会不会写利用、会不会打靶。所以"剥离安全能力"其实是"把砍人的那一半收走"。
这两个理解,一个是拆刹车,一个是上交菜刀,方向正好相反。
那到底是哪个?截图里第二句话自己就把答案写死了:"如果需要 cyber 的能力只能企业申请,走监管审计。"
如果是拆刹车,那就不需要"申请"了,更不需要"审计"了。需要审批才能拿到的东西,一定是危险的东西。
所以准确的说法应该是:剥离模型的网络攻击能力。原文省了"网络攻击"四个字,意思就整个翻了个面。这也是为什么这类消息一传就变形——不是有人故意带节奏,是这句话本身写得就有歧义。
二、真假:有实锤,而且比截图说的更完整
截图是群聊记录,不是官方公告,所以第一反应应该是"存疑"。但我扒完之后发现,这事儿不但真,而且已经做到相当靠后的阶段了。
第一条证据:DeepSeek 官网前端,藏着一个不在菜单里的门。
有人去 platform.deepseek.com 扒 JS 文件,在几百个代码分片里翻出一个路由:/usage/model-application。这个页面在导航栏里根本不存在,你只能靠直接输网址进去——而且大部分账号进去会被静默跳回用量页,连个报错提示都没有。
为什么被跳回?因为代码里有个开关,叫 modelAccessApplication。你的账号没被灰度到,这个开关是关的,页面就不给你看。
但页面本身是完整的。里面套了两套表单模板:
一套叫 cyber-enterprise-v4,给企业的。要填:营业执照上的法定全称、统一社会信用代码、注册地址、实缴资本、所属行业(金融、医疗健康、能源、交通、政务、教育、互联网、制造、安全服务……)、组织类型(民营、国企、事业单位、政府、学术机构、非营利、外资合资)、经办人姓名职务手机号,还要上传盖章的授权书,最后扫码签署。
另一套叫 cyber-personal-v3,给个人的。要填:真实姓名、身份证号、正反面照片、人脸核验、技术背景与从业经历、使用目的。
申请条件写得很清楚:大陆实名认证、绑定大陆手机号、近 90 天无违规记录。页面上还有两个词,一个叫"DeepSeek Flash Cyber 网络安全专用 API",一个叫"创建 Cyber Key"。
最能说明问题的其实是报错文案。代码里躺着这么一句:"创建 Cyber Key 失败,Cyber 权限未授权",对应的错误码是 CYBER_AUTHORIZATION_REQUIRED。
这种细节 P 不出来。没人会为了造个谣,把两套六步表单、行业多选、组织类型、人脸核验流程、连"超过 Cyber Key 数量上限"的错误码都写全。这不是网友 P 的图,这是功能已经开发完了,正在灰度放量。
顺带说一个我觉得挺有意思的细节:企业版挂的是 v4 底座,个人版挂的是 v3。也就是说,这道门分的不只是权限,还有模型本身。企业拿到的是满血版,个人拿到的可能是个降规格版。
第二条证据:Kimi 已经先动手了,走的是另一条路。
10 月 24 日,月之暗面发 K3.1 Pro,官方博客里明明白白写着:研发团队从中期训练语料和强化学习环境两个阶段,识别并删除了网络攻防相关数据,只保留通用编程能力和防御价值。
效果他们也公布了。内部有个专门测漏洞利用的基准,叫 xdev-bench-hard,题目是从 Linux 内核、Node.js、JavaScriptCore 这些真实软件的漏洞重建的,要求写出能跑的利用程序、在沙箱里拿到任意代码执行。没做任何处理的内部对照版,通过率 90.5%;正式发布的版本,81.0%。
官方还立了两条原则:不发布推进网络攻防能力绝对前沿的开放权重;逐步提升开放权重里可用的网络攻防能力。
注意这里的方式跟 DeepSeek 完全不同。Kimi 是动训练数据,DeepSeek 是动 API 门槛。前者是让模型"不会",后者是让模型"不给"。
还有个反差特别大的结果:宣布削减攻击能力的同一天,Kimi K3.1 Pro 在 Cyber Index 的防御榜单上拿了公开可用模型第一,核心的漏洞修复子项从上一代 58% 冲到接近 95%。
这说明攻击和防御本来就不是一套能力。砍掉"攻","防"不但没掉,还涨了——因为少了一堆安全拒答的干扰,干活反而顺畅。
第三条证据:国外三家,九月份就干完了,而且干得更彻底。
很多人以为这是国内特色,其实国外早就走在前头,而且路子更狠。
9 月 1 日,OpenAI 宣布新模型 Astra 达到了自家 Preparedness Framework 的"关键网络安全能力阈值",是第一个到这个级别的模型。9 月 2 日,Google 上线 Fairwind 计划,把最强的 Gemini 3.8 Flash Cyber 只开放给政府和经过审核的伙伴,650 多家机构在里面。同一天,Anthropic 发了两个模型:Fable 5.1 公开可用,能帮你找漏洞但不能帮你写利用;Mythos 5.1 是同一个底模,但只给经过审核的机构。
同一个模型,两把钥匙,两个门。这个设计叫 gating,门控。
门的作用有多大?看两组数字就够了:
GPT-6 Astra 在没有可信访问权限的情况下,漏洞修补任务完成率 44.4%,写 PoC 利用的成功率 2.4%。开了 Daybreak Blue 权限之后,这两个数字变成 100% 和 92%。
Claude Opus 5.5 在十个多阶段攻击场景里,没有权限的话第一个 prompt 就被拦死,一次都过不去;拿到红队权限之后,50 次尝试完成了 34 次。
这就是门控的本质:能力一点没少,只是钥匙换了人拿。
所以 DeepSeek 那套 cyber-enterprise / cyber-personal 的设计,不是什么原创,就是中国版的 Daybreak。
第四条证据:文件其实早就写好了。
今年 9 月国家网络安全宣传周发布的《人工智能安全治理框架》3.0,新增了一个风险类别叫"冲击网络安全风险",底下列了四条:网络攻击能力扩散、网络防御能力滞后、自主化网络攻击威胁、溯源和追责困难。还专门开了一个专栏讲"自主实施网络攻击威胁"。
技术应对那一节,写了三件事:设置网络安全护栏、加强自主网络攻击意图识别、建立服务降级机制。
最后这五个字,基本就是 Cyber Key 的政策原文依据。你不给我授权,我就把这块服务给你降级。
再加上 10 月中旬商务部、科技部那份征求意见稿:AI 驱动的恶意代码生成技术列入禁止出口,AI 辅助漏洞挖掘技术列入限制出口。还有"清朗"专项,明确把 AI 辅助渗透入侵、恶意样本生成列入严打范围。
所以这不是哪家公司的临时起意,是整条线早就铺好了,企业只是在等一个合适的时点。
三、为什么是现在?一个特别扎心的时机
这一节是我扒的时候最意外的部分。
10 月 23 日,独立评测机构 Artificial Analysis 发布了 Cyber Index 结果。DeepSeek V4.1-Flash-1017 拿了 57%,是所有公开可用模型里的第一,总榜第二,只输给走 OpenAI 可信访问计划的 GPT-6 Sol(69%)。成本还只有人家的四分之一。
但报告里有一句话,比分数重要得多:这个模型 encounters no safety refusals——不拒答。
排行榜上很多闭源模型防御能力其实更强,但分数被安全拒答拉下去了。DeepSeek 没有这个负担,所以它在这个榜上是"干净"的第一名。
翻译成人话:截至目前,DeepSeek 是全世界不设门槛就能买到的、网络安全能力最强的模型,而且它不拒绝你。
在国内市场,这是最好用的卖点。在监管视角里,这是最大的敞口。
更微妙的是时间线。10 月 20 日,美国国土安全部刚下令,要求所有联邦民事机构把 DeepSeek 的产品、以及"基于 DeepSeek 开发的第三方服务"全部从 IT 系统里移除。理由之一是数据风险和"多种威胁载体"。
外面正被人指着鼻子说"你是个风险",家里还高高挂着"零拒答"的招牌。这个组合,撑不了太久。
再加上 DeepSeek 这轮千亿融资、给科创板 IPO 铺路——合规从来都是估值的一部分。
所以收口是必然的,只是时间问题。截图里说"内部消息",我觉得更准确的说法是"内部排期"。
四、那句"以后只能租卡或本地部署",对了一半
截图第三句话是这个意思:以后想用 AI 做渗透测试、红队(PT / RTO),只能自己租 GPU 或者本地部署了。
这句话一半对,一半是吓自己。
错的一半:个人也能申请。
那个 cyber-personal-v3 模板就是给个人准备的,不是只对企业开放。门槛是身份证、人脸核验,加上把你是谁、你要干什么写清楚。说白了,这是一道"实名 + 审查"的门,不是一道"注册资本五百万"的门。
当然,审核会不会过得看人。一个没作品、没履历、说"我想学挖洞"的账号,大概率过不了;一个有 CVE、有靶场、有公司授权的,概率就高得多。这跟考执照一个逻辑。
对的一半:开源权重确实是后门。
DeepSeek 是开源的,连推理框架 DeepInfer 都开源了,英伟达和昇腾都能跑。模型文件在你自己的机器上,API 那边设多少道门都管不着你。
但这个后门正在收窄。Kimi 已经把话说得很明白:不发布推进网络攻防能力绝对前沿的开放权重。今天是"不发布最前沿的那一版",明天完全可能是"发布,但那部分训练数据我删了"。Kimi 这次删的就是训练数据,删完你下载到的权重,本来就没有那段能力。
所以准确的说法不是"只能租卡",而是:要么走审批,要么自己扛算力,两条路的成本都在涨。
五、这事儿到底影响谁
对普通人:基本无感。你问天气、写周报、改简历、让 AI 帮你看代码,用到的是通用能力,门开不开跟你没关系。真要说影响,可能是以后遇到"这个我不能帮你"的次数会多一点点。
对安全从业者:消失的不是能力,是"一句话生成可运行 EXP"的懒人外挂。
现实的三条路其实挺清楚:
一是走合规申请。企业走企业通道,个人走个人通道,拿到 Cyber Key 该干嘛干嘛,只是多了审计留痕。
二是开源自部署。自己有机房或者租卡,模型在本地,靶场在内网,数据不出域。
三是往防御方向挪。这块反而是红利——Kimi 的漏洞修复从 58% 冲到 95%,DeepSeek 在防御榜上公开第一。代码审计、补丁生成、告警分析,这些需求不会因为"攻"被锁而减少,只会更多。
最后
回到那张截图。三句话,我的判断是:
第一句"DeepSeek 官方 API 会剥离安全能力、cyber 能力要申请"——真,而且已经在灰度,只是官方还没公告。这话得改个说法,叫"剥离网络攻击能力",不然会被误读成"拆刹车"。
第二句"其他几家估计会陆续跟进"——Kimi 已经跟了,只是走的是另一条路。一个动训练数据,一个动 API 门槛,殊途同归。
第三句"以后做 PT、RTO 只能租卡或本地部署"——夸大了。个人能申请,只是要过实名和审核;开源权重还是后门,只是门缝在变窄。
不过我更想说的是另一层。这一轮真正发生的事,不是"AI 变笨了",是能力开始分层了。
过去两年大家的默认假设是:一个模型,一个接口,所有人拿到一样的东西。现在它被拆成了三层——底座能力、准入门槛、使用审计。
能力没消失,只是从"人人都有"变成了"有牌照的人有"。
短期看肯定不舒服。但说实话,二十年前谁能想到,查个 SQL 注入都要考证、写个报告都要留档。手艺这玩意儿,从来不是靠工具白送的。
最后提醒一句:那张图是群聊截图,不是官方公告。灰度中的功能随时可能改,甚至可能不上线。别把它当板上钉钉——真正板上钉钉的,是方向。
本文依据的公开信息:《人工智能安全治理框架》3.0(2026 年 9 月)、月之暗面 Kimi K3.1 Pro 官方博客(2026-10-24)、Artificial Analysis Cyber Index(2026-10-23)、OpenAI / Google / Anthropic 2026 年 9 月相关公告、DeepSeek 开放平台前端公开代码。网传截图内容官方尚未证实,本文按"灰度中的功能"处理。
发表评论: